Ein Hackerangriff auf einen externen IT-Anbieter der Pensionskasse Publica hat sensible Daten des Bundes gefährdet. In einer vertraulichen Informationsnotiz warnt die Regierung vor erheblichen Schäden, die besonders die Sicherheitsorgane im Ausland treffen könnten.
Cyberangriff auf Publica-Softwareanbieter
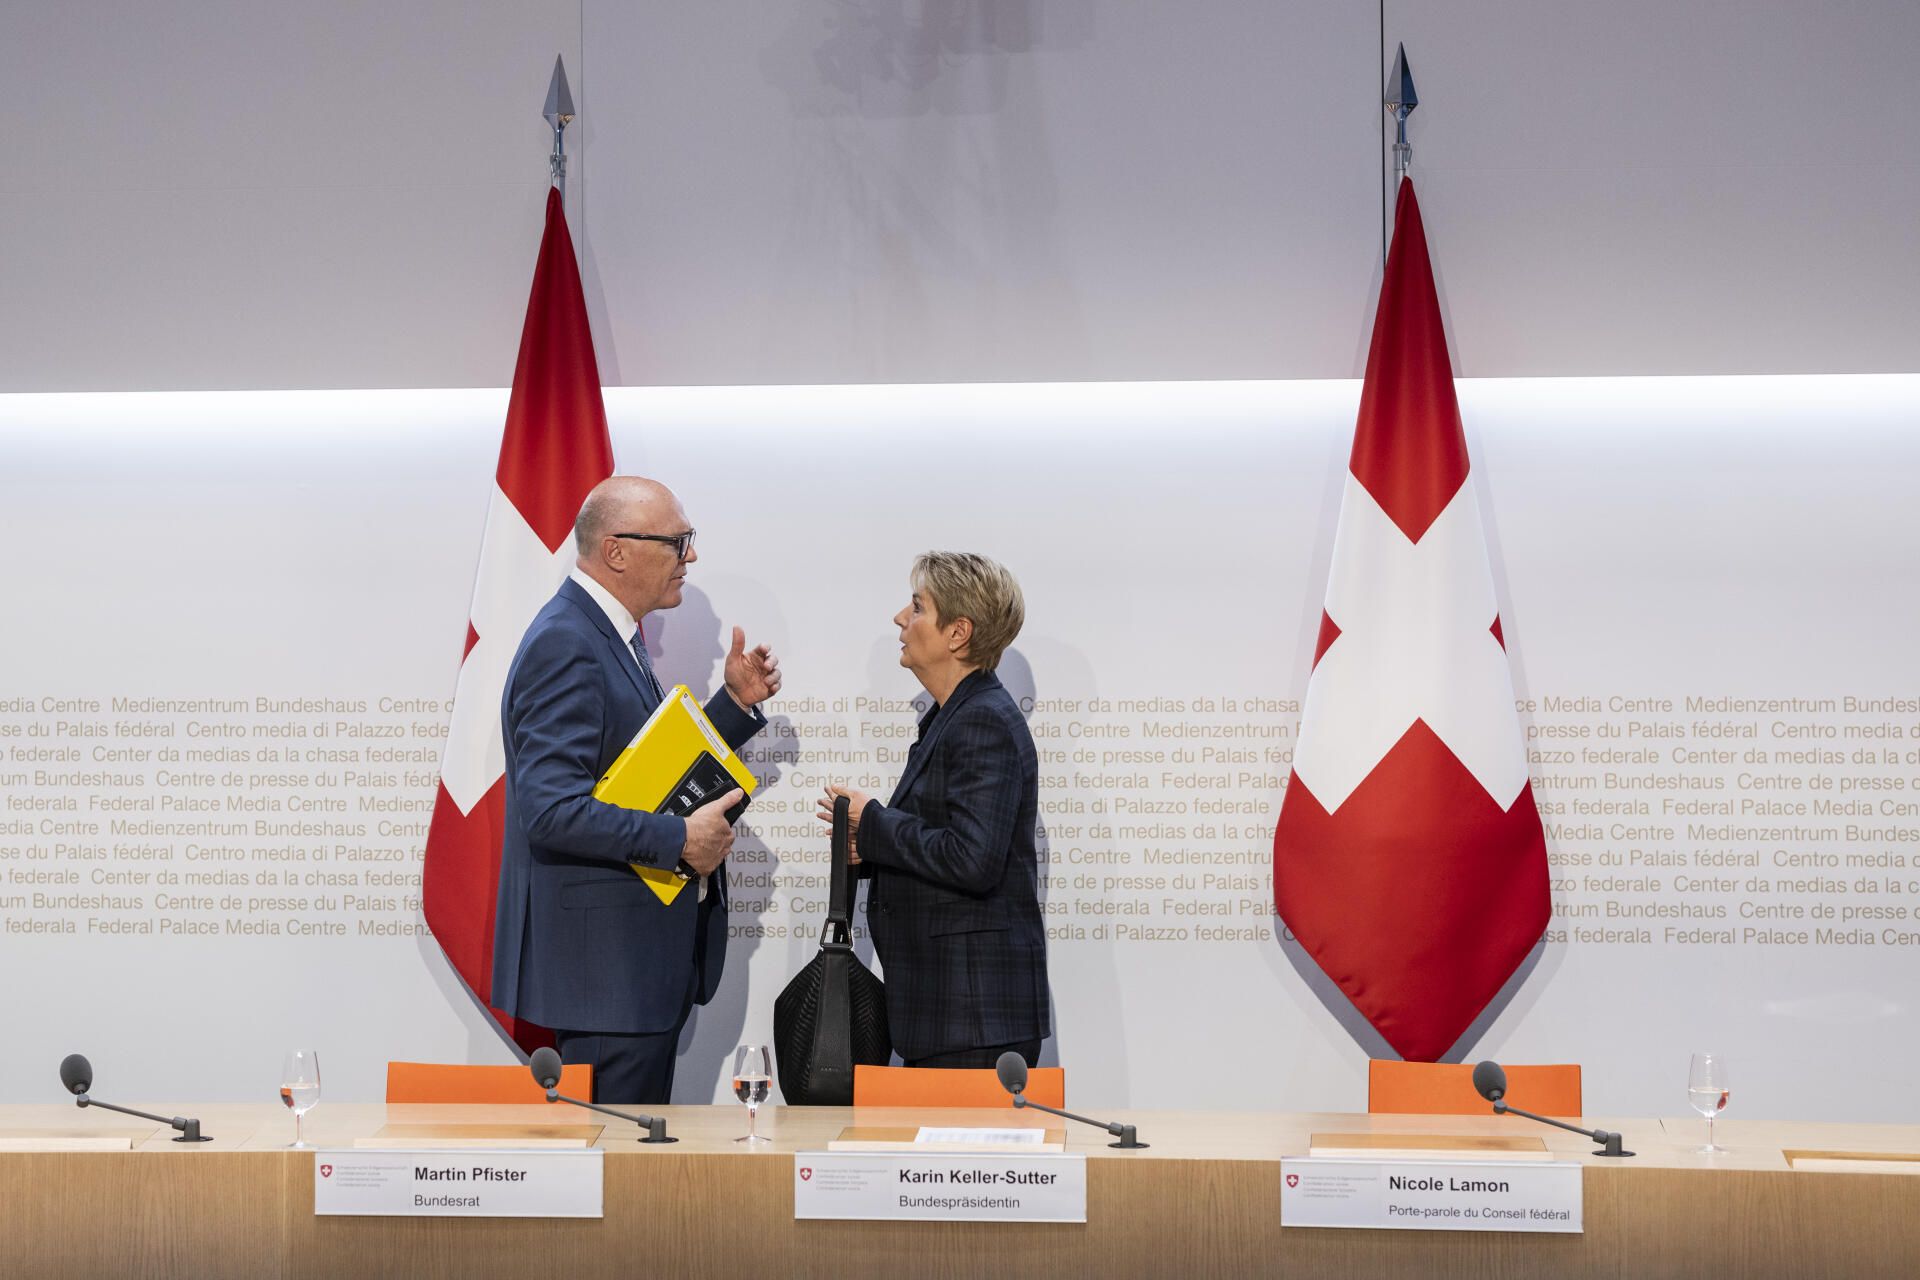
Unbekannte Täter haben beim externen Software-Anbieter der Pensionskasse Publica Daten abgezogen. Der Bund hat im Nachgang des Vorfalls erhebliche Risiken festgestellt. In einer vertraulichen Informationsnotiz für den Bundesrat stufte die Regierung die Lage als gravierend ein, wie Recherchen zeigen. Finanzministerin Karin Keller-Sutter hatte die brisante Notiz in die Mittwochssitzung des Bundesrats eingebracht.
Der Bund tappt im Dunkeln, und die Bundesanwaltschaft ermittelt. Finanzen- und Bundesratskreise betonen, dass gegenwärtige wie pensionierte Beschäftigte des Bundes mit längerfristigen Auswirkungen rechnen müssen. Das Finanzdepartement teilte mit, dass der Bundesrat am Mittwoch über die Situation im Nachgang zum Cyberangriff auf den externen Softwareanbieter informiert wurde. Das offizielle Statement der Pensionskasse lautet: «Welche Daten und wie viele Personen tatsächlich betroffen sind, wird derzeit untersucht.» Die Abklärungen erfolgen in enger Zusammenarbeit mit Fachpersonen des Bundes, die mit ihrem Know-how unterstützen.
Risiken für den Nachrichtendienst und das Fedpol im Ausland
Besonders alarmierend ist die Gefährdung der Sicherheitsorgane. Die vertrauliche Notiz warnt vor weitreichenden Konsequenzen für gegenwärtige und pensionierte Beschäftigte.
Durch die Zusammenführung von Daten aus dem Cyberangriff, dem Darknet und öffentlichen Quellen über militärische Analysesoftwares entstehen umfassende Profile. Ein Insider erklärte dazu, dass abgeglichene Listen mit Social-Media-Daten präzise aufzeigen können, wer welche Funktion ausübt und wo sich Personen aufhalten. Im schlimmsten Fall könnten die Betroffenen Zielscheibe von Erpressung und Identitätsdiebstahl werden, während im harmlosen Fall gut verdienenden Beamten beim Onlineshopping höhere Preise angezeigt werden. Als Reaktion darauf hat der Staatssekretär für Sicherheitspolitik, Markus Mäder, einen geheimen Auftrag erhalten, um die Risiken einzudämmen.
Ende September wurde ein externer Softwarelieferant der Pensionskasse des Bundes Publica Opfer eines Cyberangriffs. Derzeit sind die relevanten Bundesstellen gemeinsam mit der Firma daran abzuklären, welche Daten betroffen sind. https://t.co/HzMgHwxlvu
— https://x.com/computerworldch/status/2108894823105122745
Parallelen zu früheren Datenskandalen beim Bund
Der aktuelle Vorfall weckt Erinnerungen an das Xplain-Debakel aus dem Jahr 2023. Damals wurde die externe Softwarefirma Xplain Opfer eines Ransomware-Angriffs, wodurch sensible Daten der Bundesverwaltung geklaut wurden und später im Darknet landeten. Experten betonen angesichts der wiederholten Vorfälle ein grundlegendes Prinzip der modernen IT-Sicherheit: «Assume Breach», was bedeutet, dass immer davon ausgegangen werden muss, dass jemand bereits im eigenen Netzwerk ist.
Zudem droht die Gefahr, dass abgeflossene Informationen bei Datenhändlern landen oder von diesen erworben werden. Auch wenn vieles heute noch unklar ist und über mögliche Szenarien seitens der Pensionskasse nicht spekuliert wird, da die Analysen komplex sind und noch andauern, dürfte der Fall der Pensionskasse Publica Bern noch lange beschäftigen.
Verwandte Artikel