

Nordkoreas staatlich gelenkte Hacker erbeuteten im Verlauf von 18 Monaten über 400 Millionen US-Dollar durch künstlich generierte Deepfake-Videokonferenzen.
Das System FaceStealer und der Binance-Raub
Die amerikanische Bundespolizei FBI bezeichnet die Operation als „highly effective social engineering scheme,“ wie FBI-Cybersicherheitsdirektor Brett Leatherman mitteilte. Die Täter gaben sich bei den Anrufen als bekannte Vertrauenspersonen aus, um über manipulierte Videodateien an die Zielpersonen heranzukommen.
Im Anschluss erzeugten die Angreifer einen simulierten Systemfehler, der zum Herunterladen von Schadsoftware über manipulierte Links führte. „FaceStealer is a highly effective social engineering scheme capable of deceiving even the most experienced technical and security-conscious computer user,“ erklärte Patrick Grandy, der stellvertretende Leiter des FBI-Büros in Los Angeles.
Die Bundespolizei gab zudem an, mehr als 900 Webcam-Videos von Opfern sichergestellt zu haben. Nach Angaben der Behörde zielen die Akteure gezielt auf Individuen in den Bereichen Kryptowährungen und Web3 ab. Brett Leatherman betonte hierzu: „The North Korean regime relies on proceeds from large-scale cryptocurrency theft to fund its illicit weapons program, stealing billions of dollars in recent years.“
Unabhängig von diesen Vorfällen bezifferte das FBI den Schaden eines Krypto-Raubs bei der Plattform Binance auf 6,3 Milliarden Dollar, den betroffene Stellen der Lazarus-Gruppe und der Vereinigung TraderTraitor zuschreiben. Die Regierung in Pjöngjang streitet jede Verantwortung für den Cyberangriff ab und bewertet entsprechende Vorwürfe als politische Provokation, wie aus Berichten von Agenturen hervorgeht.

Die Einnahmen aus solchen Operationen dienen nach Angaben von US-Behörden der direkten Finanzierung des nordkoreanischen Rüstungsprogramms.
Der ehemalige deutsche Botschafter in Pjöngjang, Pit Heltmann, erklärte gegenüber dem Bayerischen Rundfunk, dass von den Hackern wirtschaftlich eine größere Gefahr ausgehe als von Nordkoreas nuklearem Arsenal, da Letzteres nur für Zweitschläge infrage komme, während die Cyberkräfte bereits bewiesen hätten, dass sie in unterschiedlichste Systeme eindringen können.
Rekrutierung und Ausbildung im Schulalter
Die staatliche Cyber-Infrastruktur stützt sich auf ein System, das nach Angaben von Überläufern und Analysten in der Mittelstufe ansetzt. Jedes Jahr selektieren Behörden rund 150 bis 200 begabte Kinder im Alter von elf oder zwölf Jahren für eine spezialisierte Ausbildung in der Informatik.
„Whether they want to be a hacker or not does not matter,“ sagte Kim Heung-kwang, ein früherer Ausbilder, der im Jahr 2004 nach Südkorea floh.
Mit 17 Jahren wechseln die leistungsstärksten Teilnehmer an führende Universitäten des Landes, wo sie in Bereichen wie Kryptografieprotokollen und dem Reverse-Engineering ausländischer Hardware geschult werden.
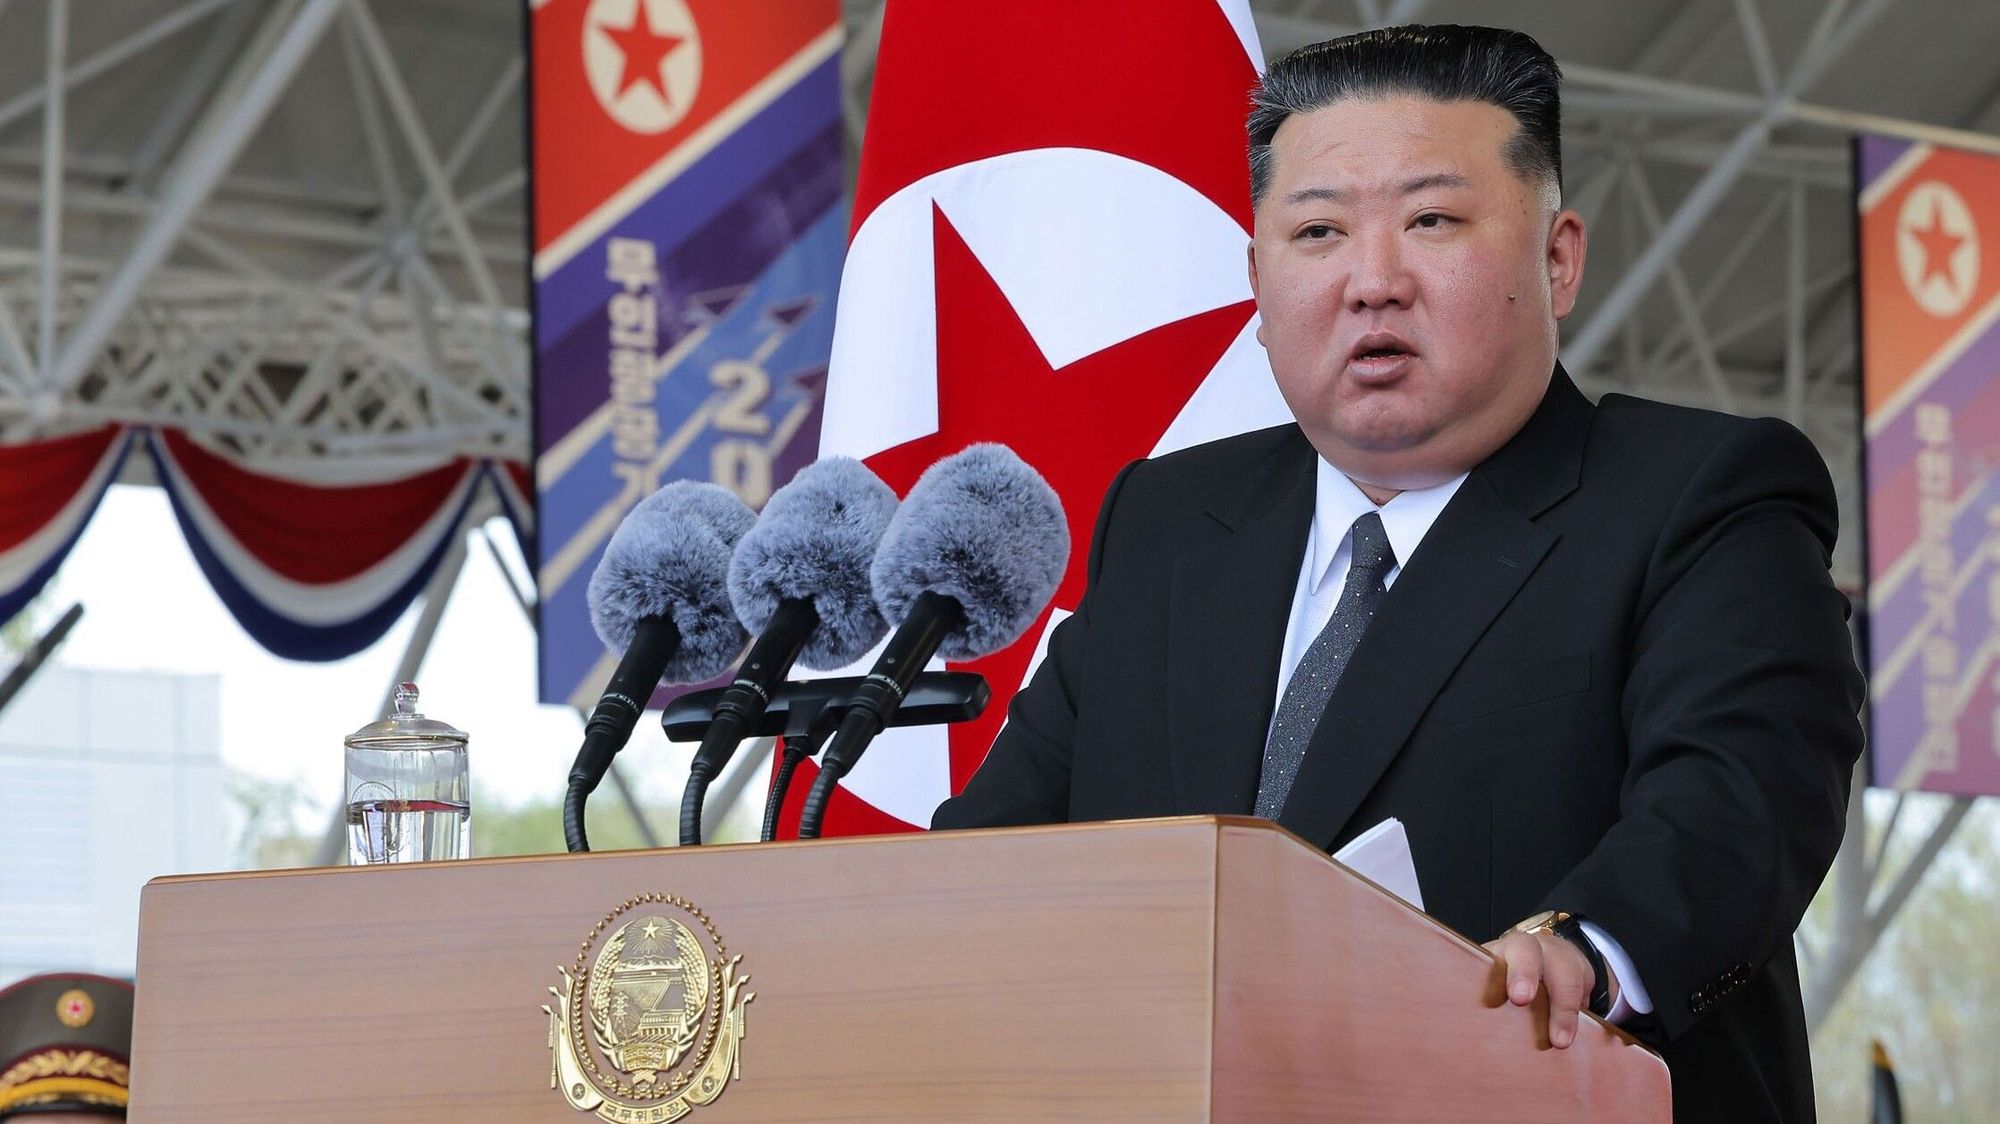
Die staatlich geförderte Cyberkriminalität hat eine lange Geschichte, die laut Berichten auf eine in den späten 1990er-Jahren eingerichtete Einheit zurückgeht und unter Machthaber Kim Jong Un massiv ausgebaut wurde. Pit Heltmann beschrieb die Akteure als Personen, die nicht den Beschränkungen des Normalbürgers unterliegen, uneingeschränkten Internetzugang besitzen und sehr gut Englisch sprechen sowie lesen.
Im internationalen Raum agieren diese Kräfte flexibel, indem sie unter falscher Identität aus Staaten wie China, Hongkong oder Macau operieren und als Remote-Entwickler für westliche Technologiekonzerne arbeiten.
Alecz Zebrick, leitender Manager für den asiatisch-pazifischen Raum bei Chainalysis, fasst die Dynamik der Angriffe zusammen: „They are doing this for the regime, so they’re going to continue, even after successes.“ Er fügte hinzu: „Even after failures, they’ll continue, because it’s very hard for the international community to take action against them.“
Unser früherer Bericht: FBI warnt vor FaceStealer: Nordkoreanische Hacker stehlen 400 Millionen Dollar


